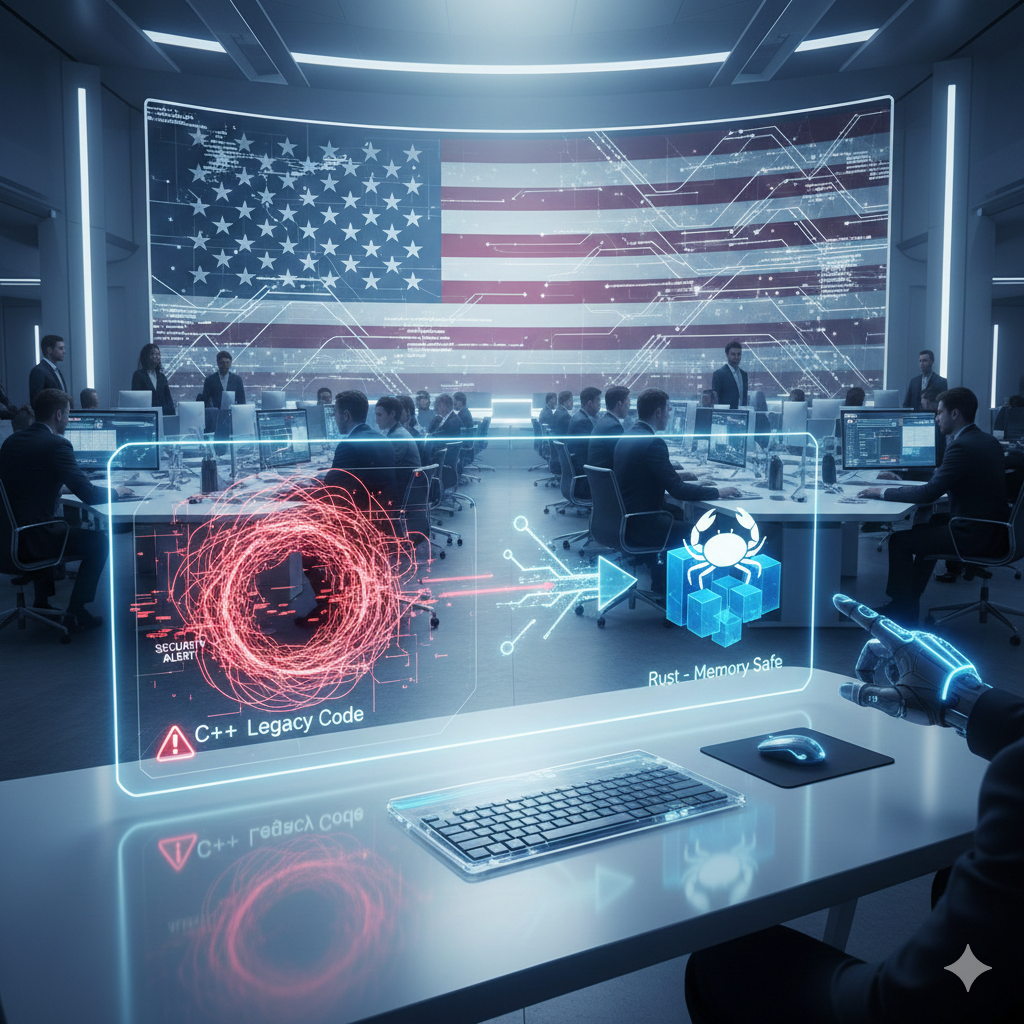
C y C++ son como ese coche clásico que tanto amas: es rápido, te permite sentir el asfalto y tienes control total sobre el motor. Pero no tiene airbags y, a la mínima distracción, terminas empotrado contra un muro de segmentación de memoria (Segmentation Fault).
La noticia ha sacudido los cimientos de la industria: la Oficina del Director Nacional de Ciberseguridad de los Estados Unidos (ONCD) ha publicado un informe donde insta a las empresas tecnológicas a dejar de utilizar lenguajes que no gestionen la seguridad de la memoria. En pocas palabras: el gobierno estadounidense está empujando a C y C++ hacia la jubilación en favor de Rust.
El problema: Un agujero de 30 años en nuestra memoria
¿Por qué la Casa Blanca se mete en qué lenguaje usamos? Por pura estadística. El 70% de las vulnerabilidades críticas de seguridad se deben a errores de gestión de memoria que los humanos cometemos al usar C o C++.
Hablamos de buffer overflows y punteros colgantes. Un descuido en un sistema crítico en manos de un hacker puede paralizar infraestructuras enteras.
El contexto: El efecto dominó desde Washington
Aunque la recomendación nace en EE. UU., su impacto es global. Si gigantes como Microsoft o Google deben cumplir con estos estándares para trabajar con la administración estadounidense, el resto del ecosistema seguirá el mismo camino. El protagonista de este cambio es Rust.
- Memoria Segura: Rust elimina por diseño errores de acceso a memoria.
- Borrow Checker: Un compilador que actúa como un auditor de seguridad en tiempo real.
- Sin compromiso: Ofrece la misma velocidad que C++ sin el riesgo constante de fugas de memoria.
La solución: Transición, no demolición
Nadie pide borrar billones de líneas de código legacy, pero sí dejar de añadir madera al fuego. La consigna de los expertos internacionales es clara: los nuevos módulos y drivers deberían escribirse en lenguajes «Memory Safe». Incluso el kernel de Linux ya ha empezado a abrirle la puerta al cangrejo de Rust.
Impacto: Un nuevo estándar profesional
Para el desarrollador, esto no es solo un cambio de sintaxis, es un cambio de paradigma. La seguridad de memoria ha pasado de ser una «buena práctica» a convertirse en un estándar gubernamental y corporativo. Ignorar esta tendencia es quedarse fuera del futuro desarrollo de sistemas.
¿Crees que el gobierno de EE. UU. exagera o ya iba siendo hora de que alguien pusiera orden en la gestión de memoria? ¡Te leo en los comentarios!
Deja una respuesta