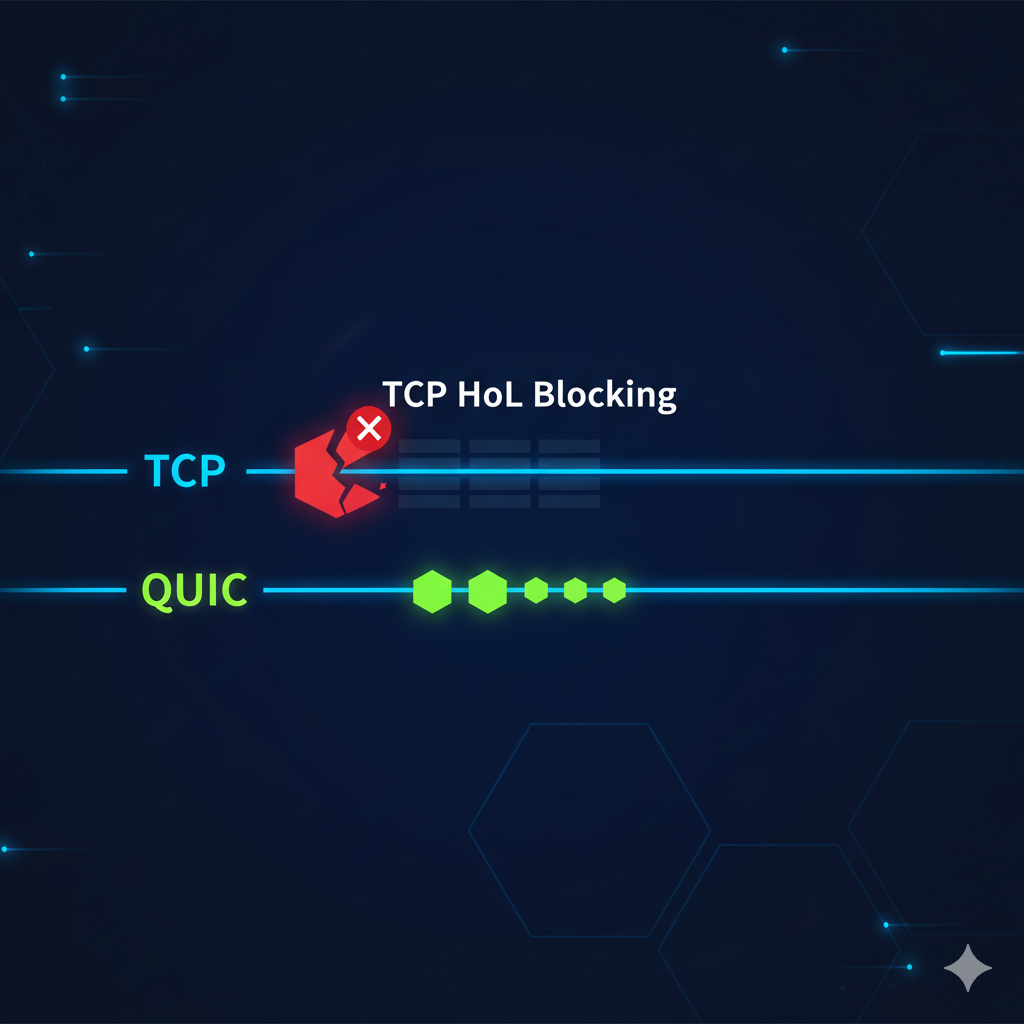
¿Alguna vez has notado esa pequeña pausa, ese sutil lag o la carga incompleta de una web cuando abres demasiadas pestañas a la vez? Lo creas o no, detrás de esa frustración digital hay un venerable protocolo que ha sido el motor de la web durante décadas, el todopoderoso HTTP/2, que, a pesar de sus mejoras, arrastra una debilidad de nacimiento: el famoso «Head-of-Line Blocking» (Bloqueo de Cabecera de Línea).
Este fenómeno, un auténtico cuello de botella, es el dolor de cabeza silencioso de los network engineers. El problema es simple y peliagudo: si un paquete de datos se pierde en el camino, todo lo que viene detrás de él, incluso si ha llegado correctamente, tiene que esperar a que ese paquete ausente sea retransmitido. Imagina una fila de coches en un túnel: si el primero se detiene, todo el tráfico se para. Este es un problema intrínseco de cómo el protocolo TCP (Transmission Control Protocol) gestiona la fiabilidad, y es el Achilles’ heel que HTTP/3 ha venido a solucionar de forma magistral.
La Anatomía del Cuello de Botella: Cuando TCP Hace de las Suyas
Para entender el alcance de HTTP/3, primero debemos ponernos el sombrero de networking y recordar a su antecesor. HTTP/2, que fue un salto enorme respecto al HTTP/1.1 (permitiendo el multiplexado de peticiones sobre una misma conexión), seguía dependiendo de TCP (Transmission Control Protocol) como su capa de transporte. Y ahí radica la madre del cordero, amigos.
TCP garantiza que los paquetes de datos lleguen de forma ordenada y sin errores. Es el protocolo de la promesa, pero cobra un precio por esa fiabilidad. Cuando un servidor envía un conjunto de streams (peticiones y respuestas) a través de una única conexión TCP, todos esos streams están intrínsecamente ligados. Si la red pierde un paquete perteneciente al Stream A, los datos del Stream B y Stream C que ya han llegado se quedan en pausa a la espera. La capa de aplicación (HTTP) no recibe nada hasta que la capa de transporte (TCP) garantiza la secuencia completa.
¡El dato técnico! Este Head-of-Line Blocking puede añadir cientos de milisegundos de latencia en redes con alta tasa de pérdida de paquetes (¡hola, Wi-Fi público!). Para un framework que busca la eficiencia del milisegundo, esto es una eternidad.
La solución que se nos ha brindado no es un parche, sino una reingeniería completa de la capa de transporte. Aquí es donde entra en escena el acrónimo que está cambiando el juego: QUIC.
QUIC: El Protocolo Cuántico de la Velocidad (y la Fiabilidad)
QUIC (Quick UDP Internet Connections) no es solo un nuevo protocolo. Es una jugada maestra que desplaza la lógica de TCP y TLS a una capa basada en UDP (User Datagram Protocol). Sé lo que estás pensando: ¿UDP? ¿El protocolo que no garantiza nada? Sí, y ahí está la genialidad.
UDP es ultrarrápido porque es un protocolo fire-and-forget: envía datos sin preocuparse por el orden o la entrega. Lo que hace QUIC es implementar la fiabilidad y el control de congestión de forma nativa dentro del propio protocolo QUIC, y no en la capa del sistema operativo como hacía TCP.
El cambio clave de paradigma es este:
- Eliminación del Bloqueo de Cabecera: QUIC maneja múltiples streams de datos dentro de una misma conexión, pero los trata de forma independiente. Si un paquete de un stream se pierde, solo ese stream se detiene para retransmitir; el resto de streams (por ejemplo, los datos para las imágenes o el CSS) continúan fluyendo sin interrupción. ¡Adiós al freno de mano!
- Handshake más Rápido (0-RTT y 1-RTT): QUIC integra la negociación de seguridad (TLS) con el establecimiento de la conexión de transporte. En el mejor de los casos (0-RTT o Cero Round-Trip Time), si ya te habías conectado antes al servidor, el cliente puede empezar a enviar datos útiles ¡en el primer paquete! Esto elimina el tiempo de espera inicial que era obligatorio con TCP y TLS.
- Gestión de la Migración de Conexión: ¿Te has movido de Wi-Fi a 4G o de 4G a 5G? Con TCP, esta migración casi siempre implicaba cortar la conexión y restablecerla. QUIC usa un Connection ID persistente que no depende de la IP y el puerto de origen. Esto permite que la conexión se mantenga viva y activa mientras cambias de red. Magia pura.
HTTP/3: El Front-end del Motor QUIC
El HTTP/3 es, por definición, la implementación de la capa de aplicación sobre el motor QUIC. Es la interfaz que usamos para hablar con los servidores. Y al aprovechar la independencia de streams y el handshake veloz de QUIC, el impacto es inmediato y medible:
- Menor Latencia: El tiempo de carga de las páginas se reduce de forma notable, especialmente en condiciones de red poco ideales.
- Mejor Rendimiento con Pérdida de Paquetes: La experiencia del usuario en conexiones móviles o inestables mejora drásticamente, ya que un solo paquete perdido no paraliza toda la carga.
- Seguridad por Diseño: QUIC requiere el uso de TLS 1.3, lo que significa que las conexiones HTTP/3 son inherentemente cifradas y seguras. No es posible ejecutar H/3 sin TLS.
La adopción de HTTP/3 ya es masiva entre los gigantes. Google, Meta, Cloudflare y Akamai han sido pioneros. De hecho, gran parte del tráfico que gestionan ya corre sobre este protocolo. Es una migración silenciosa, de la que no te enteras porque, simplemente, la web funciona mejor.
Un Pequeño Ejemplo para el Programador
Para el desarrollador, la diferencia a nivel de código es mínima, ya que la librería de red (en un frontend o backend moderno) se encarga de negociar automáticamente el mejor protocolo disponible. No obstante, conocer este cambio es vital para la **monitorización de rendimiento (RUM)**. Si tu framework detecta una alta latencia, el problema probablemente ya no esté en el Head-of-Line Blocking del transporte, sino en tu capa de aplicación o la lógica del servidor. ¡Señales de que el juego ha cambiado!
El Futuro ya No Espera: Construyendo la Web de Mañana
HTTP/3 y QUIC no son solo una mejora de velocidad; son una **declaración de intenciones** sobre la robustez y la eficiencia con la que queremos construir la web del futuro. Hemos pasado de la conexión única y lenta (HTTP/1.1) a la conexión multiplexada pero bloqueable (HTTP/2) y, finalmente, a la conexión independiente y resistente (HTTP/3/QUIC).
Este cambio es un gran recordatorio para nosotros, los expertos en tecnología: **incluso los cimientos más antiguos pueden y deben ser renovados** si queremos seguir impulsando la innovación. El protocolo que da soporte a internet ha evolucionado de forma espectacular, haciendo nuestro trabajo más cómodo (al reducir los tickets de latencia) y, sobre todo, haciendo la web más **accesible** y **fluida** para miles de millones de personas. 🚀
¿Ya has comprobado si tu servidor o CDN ha habilitado el soporte para HTTP/3? El proceso es sorprendentemente sencillo en la mayoría de cloud providers. Si quieres reducir la latencia percibida por tus usuarios en redes inestables, no hay excusa para no dar el salto.
Te leo en los comentarios: ¿Qué métricas de latencia te ha ayudado más a optimizar el paso a HTTP/3? ¿O sigues enfrentándote a algún demonio de red que ni QUIC puede solucionar? ¡Compartamos experiencias y war stories! 😉
Aquí tienes un enlace para comprobar si tu navegador está usando QUIC: Accede a este link y busca el protocolo ‘h3’ en el inspector de red
Deja una respuesta