Si llevas un par de años en el desarrollo backend o la arquitectura cloud, es casi seguro que tu rutina diaria gire en torno a crear imágenes OCI, pelear con archivos Dockerfile multilinea para arañar unos megabytes al contenedor, y esperar pacientemente a que Kubernetes organice ese baile de imágenes de cientos de megas por la red. Pero, ¿y si te dijera que el binario de tu próximo microservicio podría pesar apenas un par de megabytes, arrancar en microsegundos y ejecutarse dentro de un entorno ultra-seguro sin tocar una sola máquina virtual?
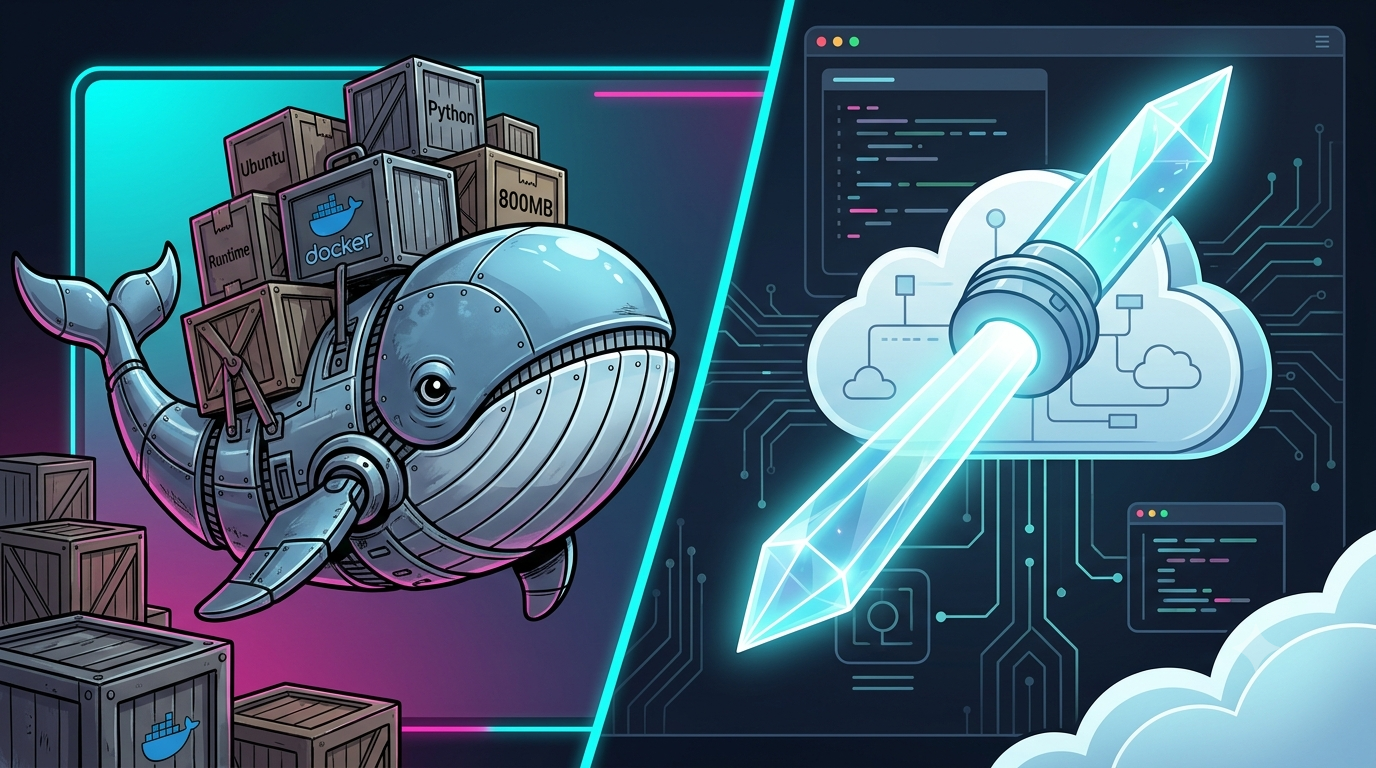
¿Alguna vez has esperado tres o cuatro segundos desesperantes a que un microservicio en AWS Lambda responda tras un cold start? Nos hemos acostumbrado a asumir que empaquetar una aplicación junto a un sistema operativo completo dentro de una imagen de Docker de 500 MB es el precio «normal» a pagar por la portabilidad. Pero en la computación en la nube, donde cada milisegundo de ejecución y cada megabyte de RAM se traducen directamente en facturas con muchos ceros, cargar con una ballena a cuestas empieza a no ser la opción más inteligente.
El reto no es nuevo: necesitamos aislar procesos para que ejecuten código de forma segura en entornos multi-inquilino (multi-tenant), pero los mecanismos tradicionales de virtualización y contenedorización imponen una penalización de recursos devastadora.
(más…)