Etiqueta: Kernel Linux

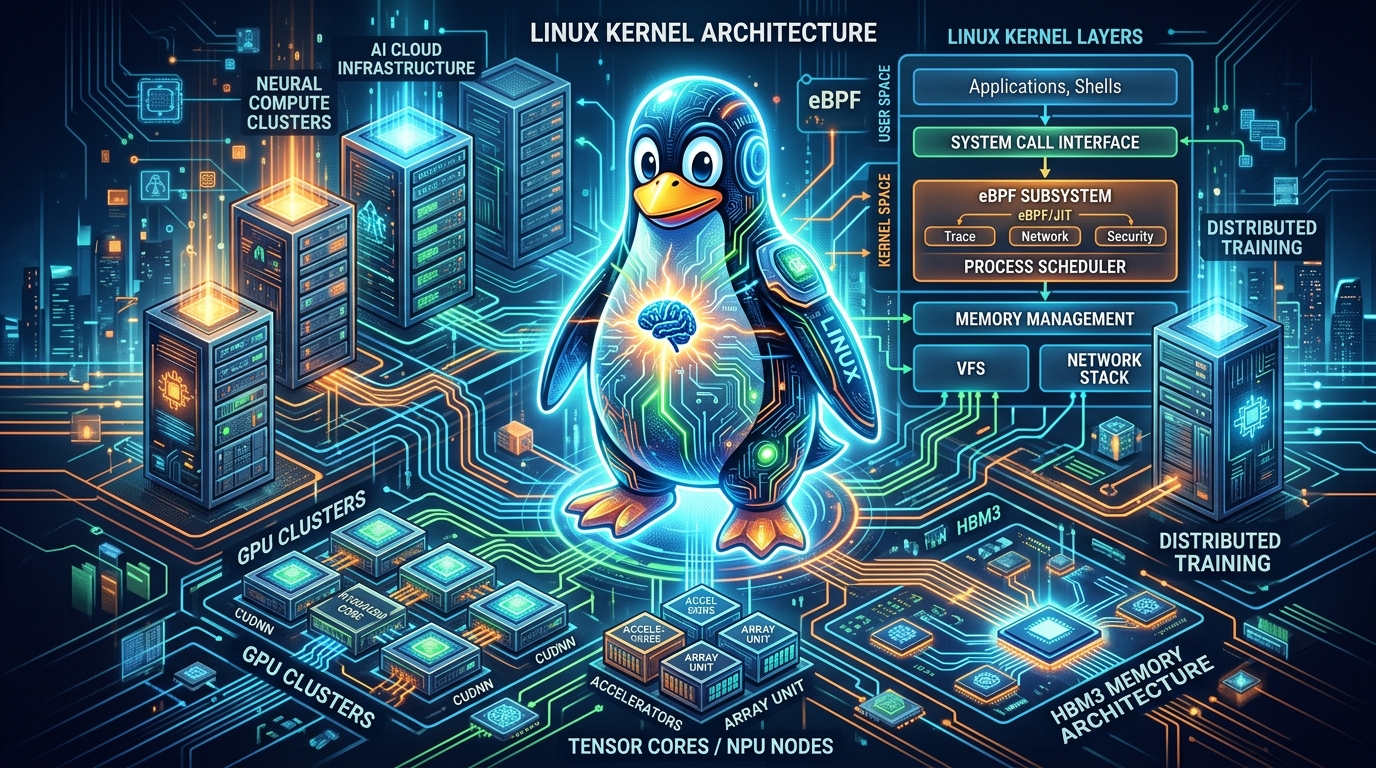
  • ¿El «systemd» de la Inteligencia Artificial? El debate que agita el kernel de Linux

    ¿El «systemd» de la Inteligencia Artificial? El debate que agita el kernel de Linux

    El software libre vuelve a vivir uno de esos momentos bisagra que marcan época. Si tienes una edad informática respetable o si simplemente peinas canas en el ecosistema Linux, recordarás perfectamente las acaloradas discusiones que incendiaron foros, listas de correo y chats de IRC cuando systemd llegó para jubilar al clásico SysVinit. Aquello no fue un simple cambio de software; fue un debate filosófico sobre la modularidad, la simplicidad del sistema y hasta dónde debía extenderse la responsabilidad de un gestor de procesos central.

    Pues bien, agárrate al teclado porque la historia se repite. Un conjunto de desarrolladores y arquitectos de sistemas ha puesto sobre la mesa una propuesta tan ambiciosa como polémica: crear una capa de abstracción unificada en el espacio de usuario dentro de Linux para gestionar los recursos de aceleración de Inteligencia Artificial. Sí, algo así como un «systemd para el kernel de IA». Y, como era de esperar, la comunidad ya ha sacado los destornilladores técnicos y las pancartas filosóficas.

    (más…)
  • El día que Linux se volvió en tiempo real: Por qué la llegada de PREEMPT_RT al kernel 6.12 lo cambia todo

    El día que Linux se volvió en tiempo real: Por qué la llegada de PREEMPT_RT al kernel 6.12 lo cambia todo

    Si llevas unos cuantos años en el mundo de la informática, probablemente hayas escuchado la frase: «Linux no es un sistema operativo en tiempo real». Y durante más de tres décadas, la afirmación era completamente cierta. Podías usar Linux para mover servidores web masivos, renderizar películas en 3D o hacer funcionar supercomputadores, pero si intentabas controlar el sistema de frenos ABS de un coche o el brazo de un robot cirujano, corrías el riesgo de que una simple interrupción del sistema provocara un desastre.

    Hoy, esa limitación ha pasado oficialmente a la historia.

    Tras más de 20 años de desarrollo continuo, parches externos y acalorados debates en las listas de correo de los desarrolladores del kernel, el parche PREEMPT_RT (Real-Time Preemption) ha quedado integrado de forma nativa e incondicional en la rama principal (mainline) del kernel de Linux, a partir de la versión 6.12.

    (más…)
  • El fin de una era en el arranque de Linux: ¿Por qué GRUB está perdiendo la batalla frente a systemd-boot?

    El fin de una era en el arranque de Linux: ¿Por qué GRUB está perdiendo la batalla frente a systemd-boot?

    El ritual es sagrado para cualquiera que haya instalado Linux en los últimos veinticinco años. Enciendes el ordenador, pasas la pantalla de la BIOS y ahí está: esa pantalla negra con texto blanco o un fondo gris pixelado que te da unos segundos para elegir qué kernel arrancar o si prefieres iniciar Windows. Hablo, por supuesto, de GRUB (Grand Unified Bootloader), el rey indiscutible del arranque en el pingüino. Sin embargo, en el desarrollo de sistemas operativos, el exceso de equipaje histórico pasa factura. Las arquitecturas modernas exigen arranques instantáneos, máxima seguridad desde el segundo cero y configuraciones que no requieran un máster en ingeniería inversa cada vez que se actualiza el núcleo.

    El problema real con GRUB es que se ha convertido en un micro-sistema operativo dentro de tu propio sistema operativo. Diseñado en una época en la que las BIOS eran rudimentarias y los discos duros se medían en megabytes, GRUB carga sus propios controladores de archivos, sus propios módulos y una lógica interna gigantesca para poder entender dónde está el sistema operativo antes de que este siquiera despierte. En pleno 2026, con placas base equipadas con UEFI moderno y discos NVMe que leen a velocidades de vértigo, este enfoque es el equivalente informático a ponerle carburador a un coche eléctrico. El proceso se vuelve lento, propenso a romperse tras una actualización crítica y absurdamente complejo de gestionar si queremos implementar cifrado de disco avanzado o verificación por hardware.

    (más…)
  • El Kernel de Linux abre las puertas a las NPU: IA local, libre y sin peajes propietarios

    El Kernel de Linux abre las puertas a las NPU: IA local, libre y sin peajes propietarios

    Imaginen la escena: compran un procesador de última hornada, de esos que presumen de llevar un «motor de IA» revolucionario integrado en el silicio, listos para ejecutar vuestros modelos de lenguaje locales a la velocidad del rayo. Formatean, instalan su distribución Linux favorita y… ¡pum! El sistema ni se inmuta. Ese flamante coprocesador neural se queda tan frío como un bloque de hielo porque el sistema operativo no tiene ni la más remota idea de cómo hablarle. Durante los últimos meses, tener una NPU (Neural Processing Unit) en un entorno GNU/Linux era, para muchos, tener un pisapapeles de silicio muy caro, o bien depender de binarios propietarios y módulos opacos de kernel que dinamitaban cualquier principio de soberanía digital.

    Por suerte, en el ecosistema del pingüino las cosas no se quedan paradas por mucho tiempo. Las últimas versiones del Kernel de Linux han empezado a integrar de forma oficial y nativa controladores de código abierto para las NPU de los principales fabricantes del mercado (Intel, AMD y Qualcomm). No estamos hablando de un parche menor; se trata de una reestructuración estratégica de la infraestructura del kernel para tratar a la inferencia de inteligencia artificial como un ciudadano de primera clase, al mismo nivel que los gráficos por computación o el almacenamiento en disco. Esta actualización silenciosa pero masiva promete cambiar las reglas del juego de la Edge AI y el desarrollo de software local.

    (más…)
  • Pánico en el Ring 0: Desgranando la vulnerabilidad de memoria en el Kernel de Linux (CVE-2026-XXXX)

    Pánico en el Ring 0: Desgranando la vulnerabilidad de memoria en el Kernel de Linux (CVE-2026-XXXX)

    Imagina que el portero de la discoteca más exclusiva del mundo —esa que guarda los secretos de estado y tus fotos de las vacaciones— de repente olvida cómo verificar las identidades y deja que cualquiera pase a la zona VIP simplemente por llevar una gorra del revés. Algo parecido ha ocurrido en el corazón de nuestros sistemas operativos. Recientemente se ha hecho pública una vulnerabilidad crítica en la gestión de memoria del Kernel de Linux (etiquetada provisionalmente como CVE-2026-XXXX) que permite una escalada de privilegios local. En términos mundanos: un usuario sin permisos puede acabar tomando el control total de la máquina.

    (más…)