Etiqueta: Devops

  • El declive del commit tradicional: Por qué Git abraza los metadatos semánticos nativos

    El declive del commit tradicional: Por qué Git abraza los metadatos semánticos nativos

    Admitámoslo en la intimidad de nuestro entorno de desarrollo: escribir mensajes de commit es, para la mayoría de los programadores, una de las tareas más tediosas del universo. Todos hemos comenzado el día con un pulcro y académico feat(auth): implement OAuth2 token refresh architecture, para terminar a las tres de la mañana enviando un desesperado fix: por favor funciona ya o el clásico asdasdasd. Este factor humano introduce caos en los historiales de versiones, rompe las herramientas de automatización y drena energía mental.
    (más…)
  • El fin de una era en la red: Por qué HTTP/3 está jubilando al viejo TCP (y por qué tu web volará)

    El fin de una era en la red: Por qué HTTP/3 está jubilando al viejo TCP (y por qué tu web volará)

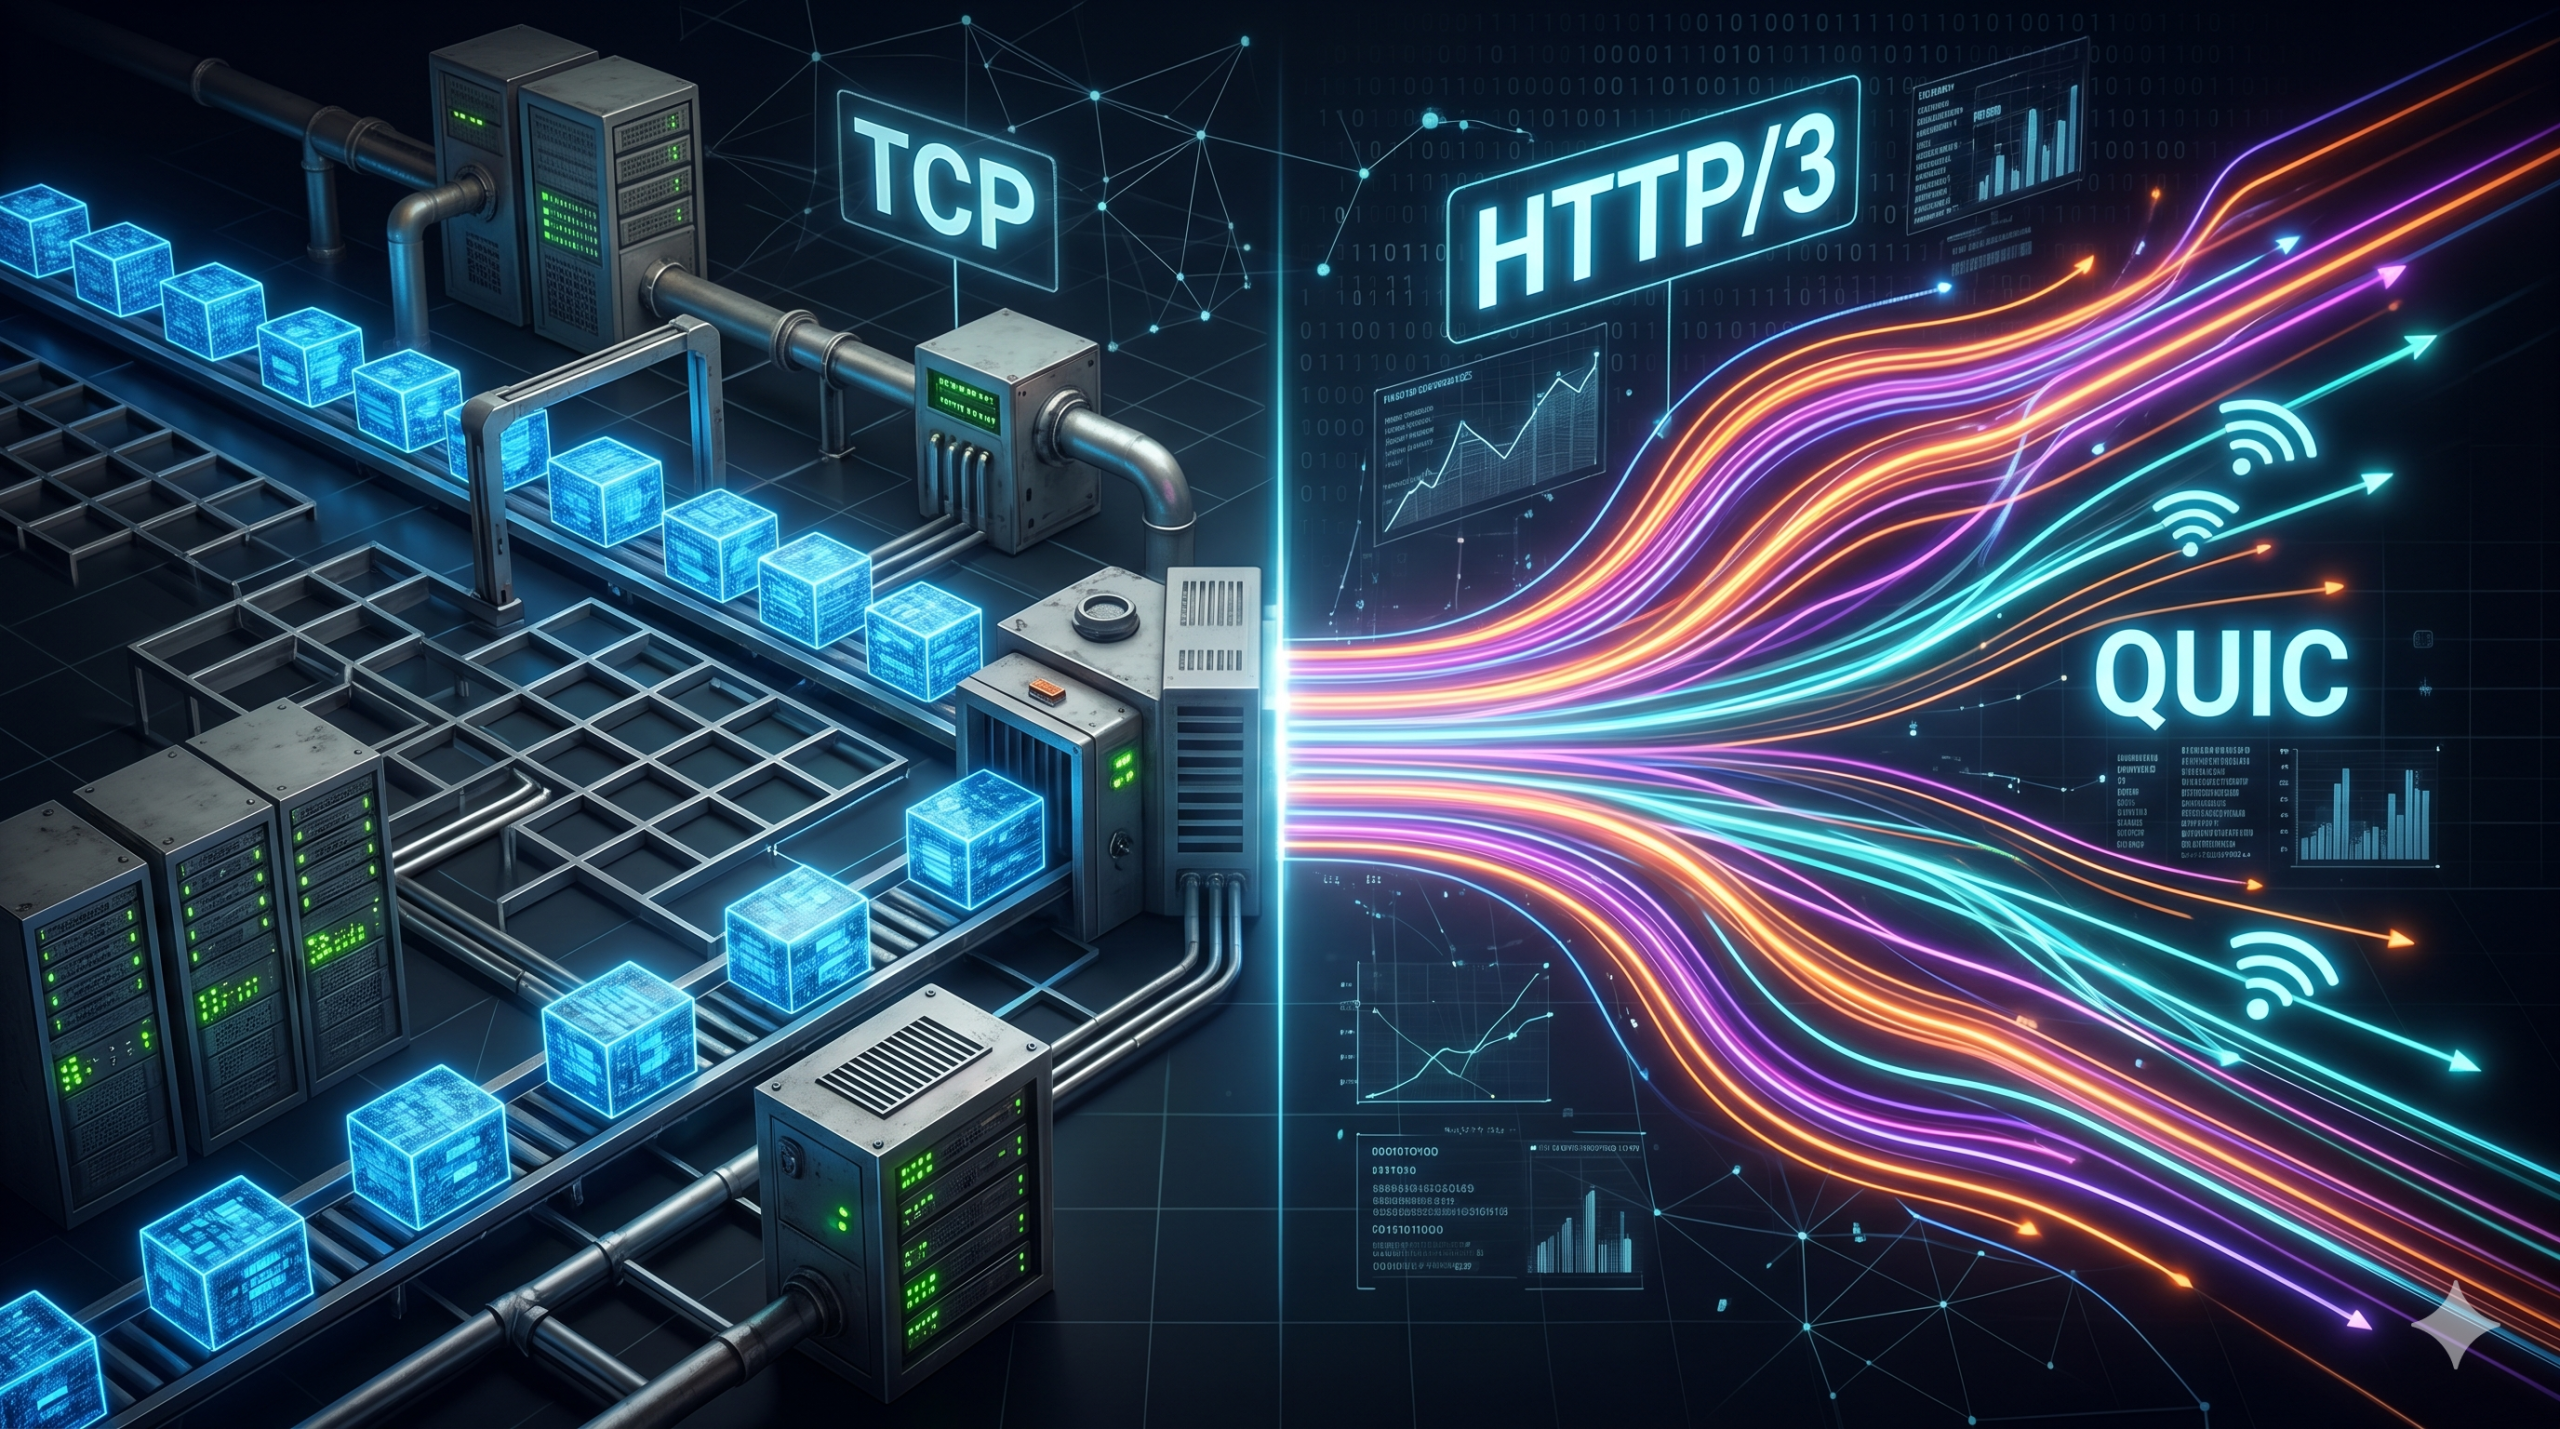
    Imaginen que están en un restaurante y piden una hamburguesa, unas patatas y un refresco. El camarero, que es un profesional extremadamente meticuloso pero un poco cuadriculado, decide traerles primero la hamburguesa. Hasta que no la deja en la mesa y ustedes confirman que todo está correcto, no vuelve a la cocina a por las patatas. Y solo cuando las patatas están servidas, regresa a por el refresco. Si por el camino la bandeja de las patatas sufre un percance, todo el servicio se detiene. Suena ridículo y desesperante, ¿verdad? Pues lamento decirles que, si están leyendo esto a través de una conexión web tradicional, sus datos han estado viajando exactamente así durante los últimos treinta años.

    Afortunadamente, el panorama de la infraestructura de internet está cambiando de forma radical. El protocolo HTTP/3 ya ha superado la barrera del 30% de adopción global en el tráfico web, consolidándose como el nuevo estándar de la industria. No se trata de una simple actualización estética ni de un parche de seguridad de esos que se instalan los martes por la tarde. Estamos ante una reingeniería total de las tuberías de internet. La gran revolución es que dejamos atrás el mítico protocolo TCP (Transmission Control Protocol), el auténtico caballo de batalla sobre el que se construyó la red de redes, para abrazar a un nuevo y velocísimo jugador: QUIC, un protocolo que corre sobre UDP (User Datagram Protocol). Pero, ¿por qué los ingenieros de medio mundo han decidido jubilar a una tecnología que llevaba funcionando perfectamente desde los tiempos en que los módems pitaban al conectarse?

    (más…)
  • La Paradoja de la IA «Zombie»: El código que nadie escribió y nadie entiende

    La Paradoja de la IA «Zombie»: El código que nadie escribió y nadie entiende

    Imagina que entras en un centro de datos a las tres de la mañana. No hay nadie, pero los ventiladores rugen y las luces de los switches parpadean frenéticamente. En alguna parte de la red, miles de líneas de código se están ejecutando, moviendo datos, validando transacciones y tomando decisiones. El problema no es que el código sea malo; el problema es que ese código fue generado por una IA, integrado por un humano con prisa y, a día de hoy, nadie en la empresa sabe realmente cómo funciona.

    (más…)
  • De escribir código a dirigir orquestas: La era del Ingeniero de Software «Prompt-First» con Copilot Workspace

    De escribir código a dirigir orquestas: La era del Ingeniero de Software «Prompt-First» con Copilot Workspace

    ¿Recuerdas cuando la mayor ayuda que teníamos en el IDE era un IntelliSense que a veces se volvía loco con los paréntesis? Pues saca el café de especialidad y siéntate, porque ese mundo se ha quedado en la prehistoria. GitHub acaba de dar un puñetazo sobre la mesa de nuestra oficina (virtual) con el despliegue de la autonomía total en Copilot Workspace.

    (más…)
  • El día que los scripts aprendieron a razonar: La era de los Agentes de Ciberataque

    El día que los scripts aprendieron a razonar: La era de los Agentes de Ciberataque

    ¿Alguna vez has sentido que tu cortafuegos se aburre? Pues prepárate, porque el panorama acaba de cambiar de forma radical. Hasta ayer, nos enfrentábamos a scripts automáticos, potentes pero predecibles; hoy, nos enfrentábamos a entidades que, literalmente, se sientan a pensar cómo saltarse tu seguridad. Se ha detectado la primera red de bots coordinada por agentes de IA que no solo ejecutan ataques, sino que razonan sobre la marcha para adaptar su código según la respuesta del sistema.

    (más…)
  • El fin del .py en producción

    El fin del .py en producción

    ¿Alguna vez has sentido ese sudor frío al ver que alguien ha modificado un script de Python directamente en el servidor de producción con vim porque «era un cambio de una sola línea»? Todos hemos estado ahí. Pero prepárate, porque la comunidad de seguridad informática está impulsando un cambio de paradigma que podría jubilar al clásico archivo .py en entornos críticos. La idea es simple pero radical: si el código se puede leer y editar fácilmente en el servidor, el atacante también puede hacerlo.

    (más…)
  • WebAssembly en el servidor: ¿El fin de la era Docker?

    WebAssembly en el servidor: ¿El fin de la era Docker?

    Imagina que pudieras empaquetar tu código una sola vez y ejecutarlo en cualquier lugar (servidores, edge computing, dispositivos IoT) con un rendimiento cercano al nativo, pero con una seguridad tan estricta que ni siquiera el propio código sabe dónde está. No, no estoy hablando de Java y su famosa promesa de los 90 de «write once, run anywhere» que acabó convirtiéndose en «write once, debug everywhere». Estoy hablando de WebAssembly (Wasm), el estándar que nació para llevar juegos 3D al navegador y que ahora está reclamando el trono del backend.

    (más…)
  • El día que Internet tosió: Análisis del apagón de Cloudflare y por qué hasta los gigantes tropiezan

    El día que Internet tosió: Análisis del apagón de Cloudflare y por qué hasta los gigantes tropiezan

    El día que Internet tosió: Análisis del apagón de Cloudflare

    Si ayer intentaste acceder a tu web favorita, consultar una API crítica o simplemente perder el tiempo en redes sociales y te encontraste con un inquietante error 502 o un timeout infinito, no estabas solo. Medio planeta estaba igual. Y no, no fue porque tu router decidiera declararse en huelga ni porque un tiburón mordiera un cable transatlántico (aunque eso molaría más como excusa). La realidad fue mucho más prosaica y, a la vez, técnicamente fascinante: Cloudflare, el guardián de gran parte de la red, tropezó con sus propios cordones.

    (más…)
  • La Gran Paradoja del Low-Code: ¿Podemos Construir Sistemas Críticos sin Picar una Línea de Código?

    La Gran Paradoja del Low-Code: ¿Podemos Construir Sistemas Críticos sin Picar una Línea de Código?

    La Gran Paradoja del Low-Code: ¿Podemos Construir Sistemas Críticos sin Picar una Línea de Código?

    El Desafío de la Ceguera del Código

    Imaginen esta escena: un directivo, entusiasmado tras una demo, nos pide acelerar el desarrollo de un ERP o un sistema logístico crucial, pero sugiriendo que «quizás podríamos usar esa herramienta que no necesita programadores». Spoiler alert: no es magia, es el auge del desarrollo Low-Code y No-Code (LCNC), una tendencia que ha trascendido los prototipos sencillos para meterse de lleno en el corazón de las aplicaciones empresariales críticas.

    Este es un verdadero dilema para nosotros, los expertos. El problema no es la herramienta en sí (que puede ser un motor de eficiencia espectacular), sino la «ceguera del código» que genera. Cuando la lógica de negocio se abstrae en drag-and-drop e interfaces visuales, ¿cómo garantizamos la seguridad, la escalabilidad y, sobre todo, la auditabilidad de sistemas que gestionan millones o dirigen almacenes enteros? ¿Estamos sacrificando el rigor informático en el altar de la velocidad?

    Descodificando la Arquitectura LCNC: De Prototipo a Sistema de Misión Crítica

    Para entender este fenómeno, primero debemos ser precisos. El Low-Code y el No-Code no son lo mismo.

    • El No-Code (NC) es la máxima abstracción: puro diseño visual, orientado a usuarios de negocio (Citizen Developers). Genera aplicaciones cerradas dentro de un framework definido (pensemos en la automatización de flujos de trabajo sencillos).
    • El Low-Code (LC) es el término medio: ofrece una capa visual, pero permite inyectar código personalizado (generalmente JavaScript, Python o C#) para integraciones complejas, lógica de negocio específica o conexiones a legacy systems.

    Lo que ha cambiado es la potencia de estas plataformas. Ya no son solo para crear formularios; ahora incluyen conectores nativos a sistemas distribuidos, clusters de bases de datos NoSQL, y hasta integraciones de modelos de lenguaje grandes (LLMs) para procesar datos no estructurados. Plataformas maduras están siendo certificadas para gestionar la logística, la cadena de suministro, y hasta la salud financiera de grandes corporaciones. La promesa es reducir el tiempo de desarrollo de meses a semanas, lo cual es, seamos sinceros, atractivo.

    Pero aquí es donde nuestro expertise debe intervenir con una sonrisa y una advertencia técnica. El rigor informático se diluye cuando el código subyacente—la base real que realiza la inferencia paralela o gestiona las transacciones—es una caja negra para el desarrollador. El reto técnico pasa de «cómo implemento esta función» a «cómo audito y aseguro la función que la plataforma me ha generado».

    La Receta del Experto: Integridad, Prueba y Arquitectura Mixta

    Desde nuestra trinchera, la adopción de LCNC en procesos críticos no es un sprint, sino un maratón de diligencia. Aquí están las claves que exploramos y aplicamos:

    1. La Auditoría del Código Generado: No podemos depender ciegamente. Es crucial que las plataformas LCNC ofrezcan herramientas de inspección del código fuente (aunque esté ofuscado o sea bytecode). Debemos exigir la trazabilidad completa, verificando que la lógica visual implementada se traduce en un código eficiente y, lo más importante, seguro contra inyecciones SQL o fallos de validación.
    2. Estrategias de Pruebas «Black-Box» Avanzadas: Puesto que no controlamos el código, debemos ser implacables en las pruebas funcionales, de carga y de seguridad (penetration testing). Utilizamos frameworks automatizados para someter a la aplicación a estrés, midiendo la latencia de las transacciones y verificando la escalabilidad del backend de la plataforma LCNC (que suele basarse en arquitecturas serverless).
    3. Arquitecturas Híbridas (El Puente Low-Code): La solución más sensata es el enfoque híbrido. Las partes críticas del negocio (como los algoritmos de matching o las funciones de seguridad) deben seguir siendo implementadas por programadores expertos en código tradicional (Python, Java, etc.). El LCNC se utiliza como capa de orquestación, frontend o para flujos secundarios, actuando como un simple «pegamento» de código ya validado. Esto nos permite mantener el control sobre la IP y el rendimiento de los componentes vitales.
    ¡Dato técnico afable! Piensen en el desarrollo LCNC como un juego de LEGO. Puedes construir una casa genial muy rápido, pero si quieres un soporte sísmico avanzado, tendrás que meter tus propias vigas de acero y, sí, tendrás que soldarlas tú. El expertise es la soldadura.

    El Impacto: Programación de Valor y el DevOps del Ciudadano

    El boom del Low-Code y No-Code no significa el fin de la programación. Al contrario, revaloriza el rol del informático y del desarrollador.

    Si las tareas rutinarias y repetitivas de desarrollo de frontends básicos o la conexión de APIs sencillas se automatizan con LCNC, el programador se libera para enfocarse en el código de alto valor. Esto incluye la optimización de algoritmos de IA, el diseño de arquitecturas de sistemas distribuidos y, crucialmente, la ingeniería de la seguridad y la arquitectura del propio ecosistema LCNC.

    La tendencia nos lleva a un nuevo paradigma donde el DevOps debe extenderse al Citizen Developer. Debemos proporcionar las herramientas, los estándares de seguridad y la gobernanza para que el usuario de negocio pueda innovar rápidamente sin comprometer la integridad del sistema. Es nuestra responsabilidad como expertos informar, educar y construir los raíles técnicos sobre los que puede correr esta nueva y rápida locomotora del desarrollo. Al final, la velocidad de desarrollo es buena, siempre y cuando no sacrifiquemos la solidez. ¡Y eso, colegas, es código de honor!

    ¿Ya has tenido que auditar o poner en producción un sistema crítico con Low-Code? Te leo en los comentarios si usas una mejor alternativa o has descubierto un agujero de seguridad fascinante.

  • Software a prueba de balas: Programación “Self-Healing” o cómo el código se arregla solo

    Software a prueba de balas: Programación “Self-Healing” o cómo el código se arregla solo

    💥 ¡Adiós, el temido error 500! ¿Puede nuestro código aprender a curarse?

    Nos hemos acostumbrado a la frustración. El programador que llevamos dentro sabe que, por mucho testing que hagamos, el bug inesperado en producción siempre es una posibilidad. Un error que se cuela, una dependencia que falla, un pico de tráfico que satura… ¡Y boom! El temido downtime, la interrupción del servicio y, por supuesto, esa llamada a las 3 de la mañana.

    (más…)