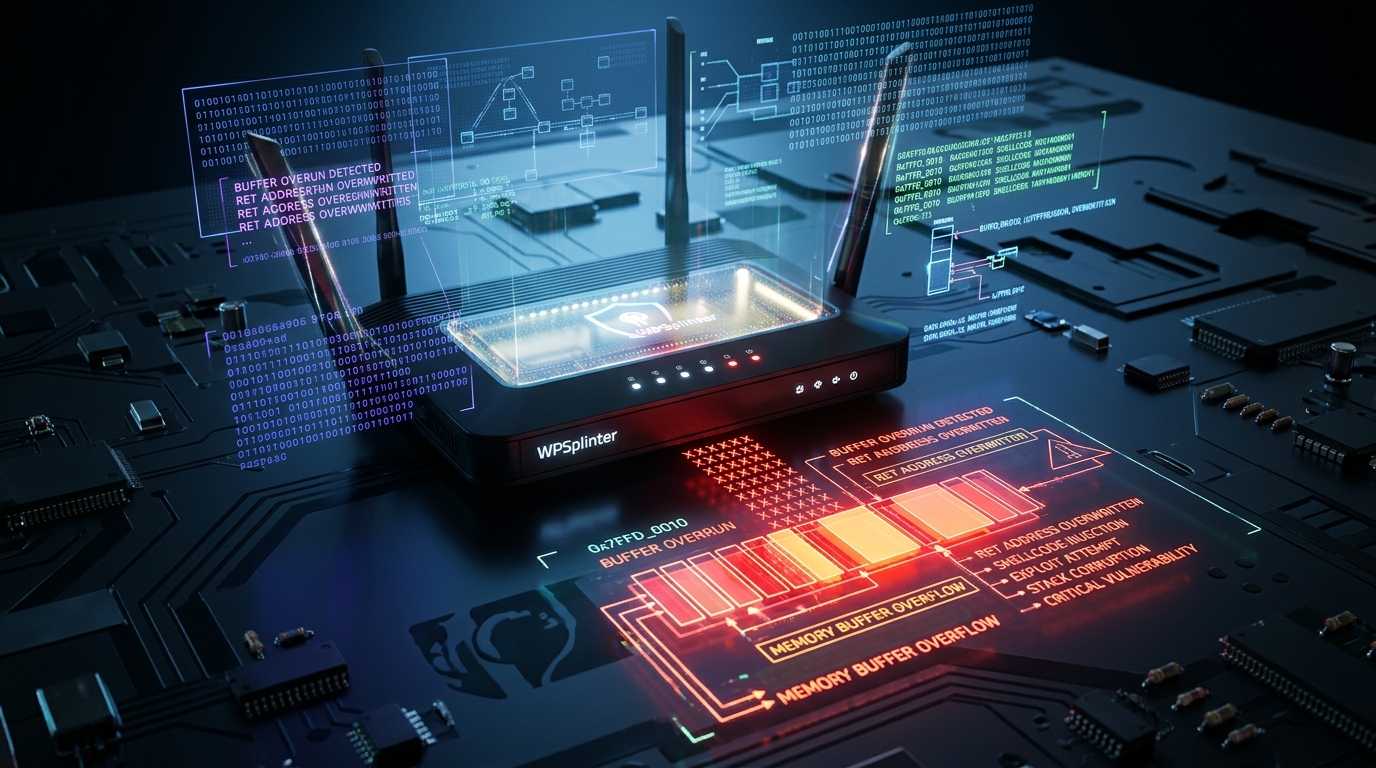
El fallo WPSplinter en el stack Wi-Fi de Broadcom representa uno de los descubrimientos de ciberseguridad en hardware más críticos del año. Desarrollado por el investigador Quentin Kaiser y presentado en la conferencia Hexacon en París, el estudio expone dos vulnerabilidades graves de desbordamiento de búfer (buffer overflow) en el parser del protocolo Wi-Fi Protected Setup (WPS).
La falla permite a un atacante dentro del alcance de la señal Wi-Fi ejecutar código remoto arbitrario con privilegios de root en millones de routers domésticos y empresariales de firmas como TP-Link, Cisco, Sagemcom o Netgear, sin necesidad de conocer la contraseña de la red ni interactuar con el usuario.
Lo preocupante del hallazgo de Kaiser —quien empleó agentes de IA para acelerar la auditoría de firmware en cuestión de días— es su longevidad y alcance. La vulnerabilidad ha permanecido activa en el SDK de Broadcom durante más de 16 años (desde 2010), afectando tanto a plataformas basadas en el sistema operativo en tiempo real eCos como a sistemas sobre Linux. Dado que en los dispositivos eCos no existe una vía de migración sencilla para parchear el código obsoleto, millones de equipos quedan expuestos de forma permanente a ataques de proximidad geográfica.
(más…)