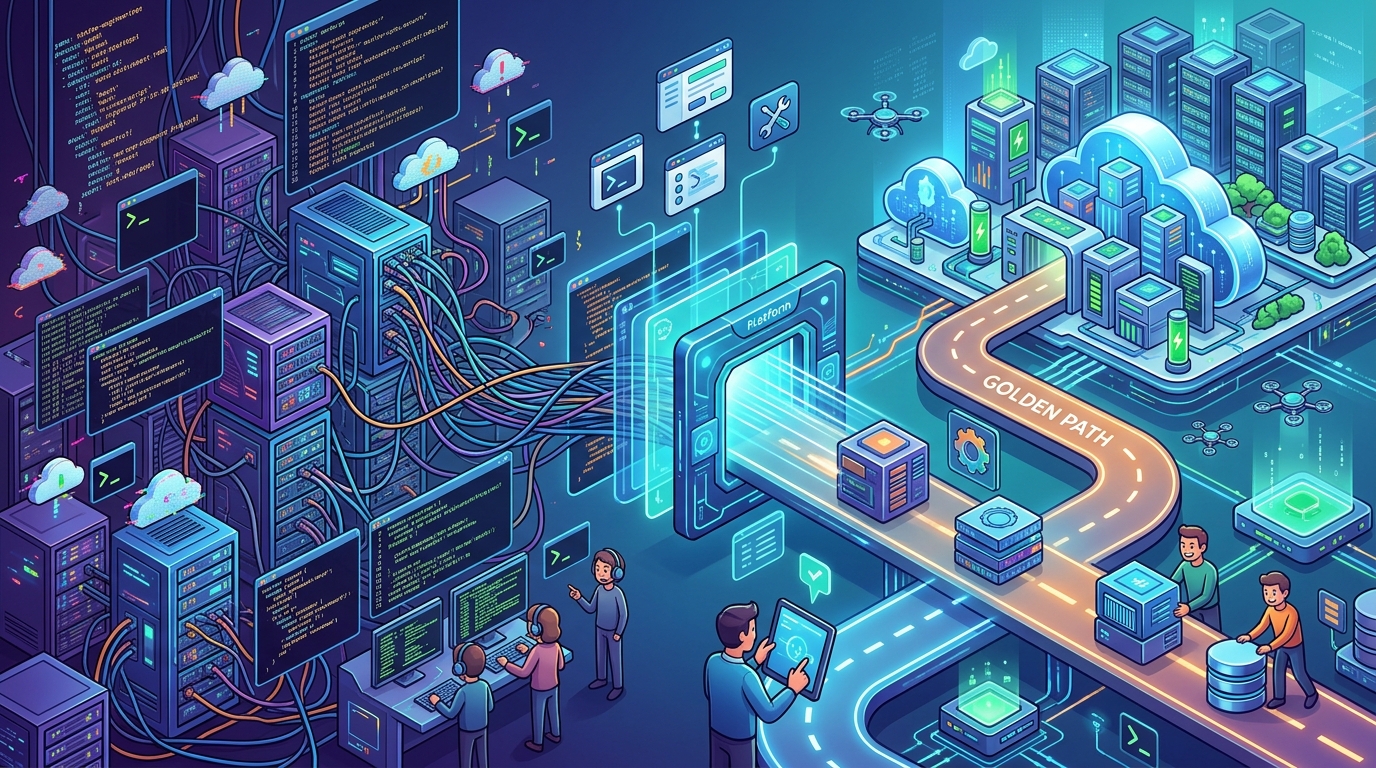
Durante la última década, los equipos de desarrollo han vivido bajo una máxima implacable: «You build it, you run it» (Si lo construyes, lo ejecutas). Lo que empezó como un grito de guerra revolucionario impulsado por el movimiento DevOps para romper los silos entre desarrollo y operaciones, terminó convirtiéndose con el tiempo en una trampa insostenible. De repente, un programador cuya tarea principal era aportar valor a la aplicación mediante código pasó a necesitar un doctorado en Manifiestos de Kubernetes, Terraform, políticas de seguridad en IAM, despliegues en Helm, observabilidad con Prometheus y pipelines infinitas de CI/CD. ¿El resultado? Una carga cognitiva aplastante y un síndrome de burnout técnico generalizado en la industria.
(más…)
¿Alguna vez has sentido ese sudor frío al ver que alguien ha modificado un script de Python directamente en el servidor de producción con vim porque «era un cambio de una sola línea»? Todos hemos estado ahí. Pero prepárate, porque la comunidad de seguridad informática está impulsando un cambio de paradigma que podría jubilar al clásico archivo .py en entornos críticos. La idea es simple pero radical: si el código se puede leer y editar fácilmente en el servidor, el atacante también puede hacerlo.